تخضع واجبات الإبلاغ عن حوادث الأمن السيبراني في هولندا لقانون الأمن السيبراني ( Cyberbeveiligingswet , Cbw)، الذي دخل حيز التنفيذ في 15 أغسطس 2026، ليحل محل قانون أمن الشبكات وأنظمة المعلومات ( Wet beveiliging netwerk- en informatiesystemen , Wbni). يتعين على المؤسسات المشمولة بهذا القانون الإبلاغ عن أي حادثة خطيرة خلال 24 ساعة من اكتشافها، ثم تقديم إخطار مفصل خلال 72 ساعة، وتقديم تقرير نهائي في غضون شهر. تُرسل التقارير عبر بوابة المركز الوطني للأمن السيبراني (NCSC)، الذي بدوره يحيلها إلى فريق الاستجابة لحوادث الأمن السيبراني (CSIRT) المختص، ثم إلى المشرف المختص.
يُطبّق قانون الأمن السيبراني الهولندي (Cbw) توجيه NIS2، وقد صدر بالتزامن مع قانون مرونة الكيانات الحيوية ( Wet weerbaarheid kritieke entiteiten , Wwke)، الذي يُطبّق توجيه CER ويفرض التزامات بالمرونة المادية والإبلاغ على ما يقارب خمسمائة مؤسسة مُصنّفة ككيانات حيوية. يُغطي دليلنا الشامل لتوجيه NIS2 وقانون الأمن السيبراني الهولندي واجب الرعاية بشكل كامل؛ تُبيّن هذه المقالة الجهات الخاضعة لنظام الإبلاغ، ومتى يتجاوز الحادث عتبة الإبلاغ، وأنواع التقارير المطلوبة ومواعيدها، والجهة المُخوّلة بتلقّيها، وكيفية تفاعل هذا الواجب مع التزامات الإخطار التي قد تكون لديكم بالفعل بموجب اللائحة العامة لحماية البيانات (GDPR) أو قانون الإبلاغ عن التهديدات (DORA).
ما هي المنظمات التي يشملها واجب الإبلاغ؟
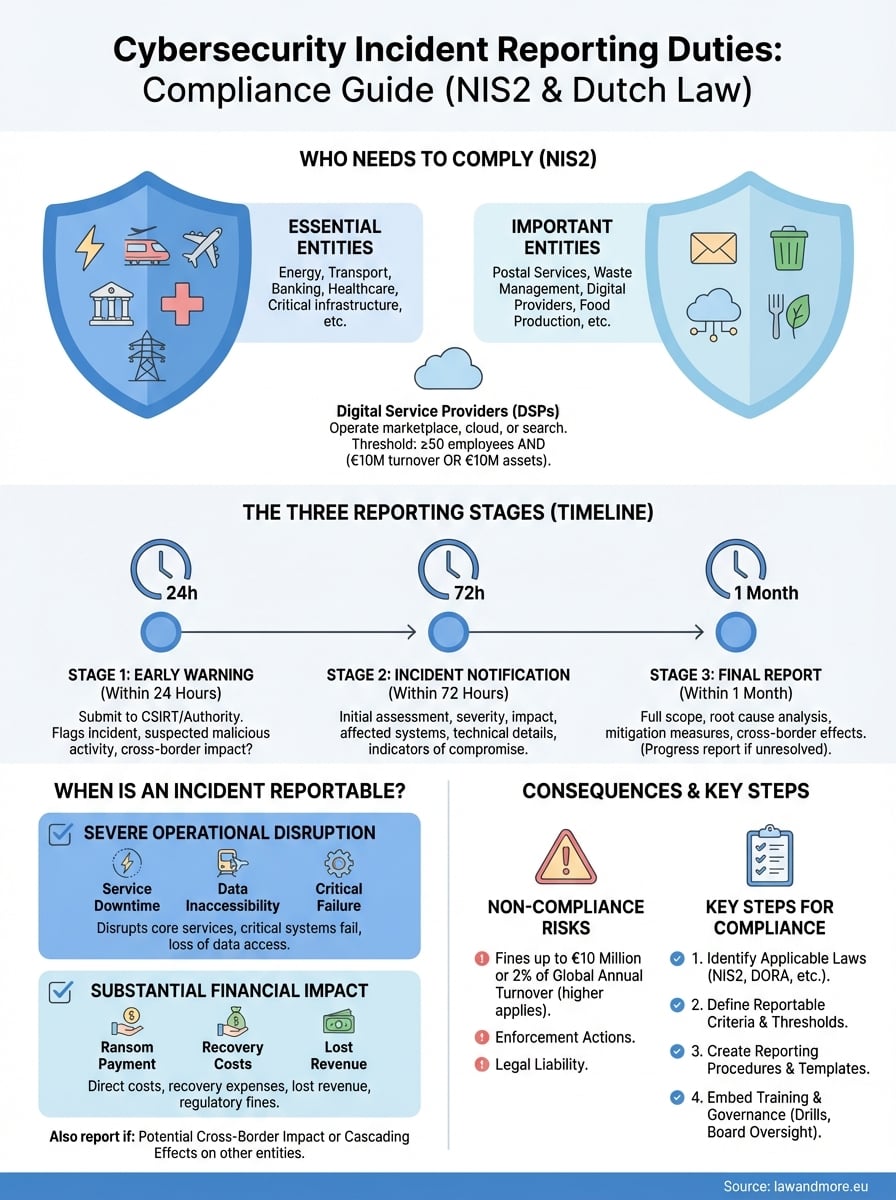
ينطبق قانون حماية البيانات على الكيانات الأساسية والكيانات الهامة في ثمانية عشر قطاعًا. تشمل الكيانات الأساسية الطاقة، والنقل، والخدمات المصرفية، والبنية التحتية للأسواق المالية، والصحة، ومياه الشرب، ومعالجة مياه الصرف الصحي، والبنية التحتية الرقمية، وإدارة خدمات تكنولوجيا المعلومات والاتصالات، والإدارة العامة، والفضاء. أما الكيانات الهامة فتشمل خدمات البريد السريع، وإدارة النفايات، وتصنيع المواد الكيميائية والأغذية، وتصنيع الأجهزة الطبية، وأجهزة الحاسوب والمركبات، ومزودي الخدمات الرقمية مثل الأسواق الإلكترونية، ومحركات البحث، ومنصات التواصل الاجتماعي، والمؤسسات البحثية.

يُحدد الحجم عادةً التصنيف داخل القطاع. فالمؤسسات الكبيرة في القطاعات الحيوية تُعتبر كيانات حيوية، والمؤسسات متوسطة الحجم تُعتبر كيانات مهمة، أما المؤسسات التي تقل عن الحجم المتوسط فتُستثنى عادةً من نطاق القانون. إلا أن قاعدة الحجم هذه لها استثناءات: فمقدمو خدمات نظام أسماء النطاقات (DNS)، وسجلات نطاقات المستوى الأعلى، ومقدمو خدمات الثقة، ومقدمو شبكات وخدمات الاتصالات الإلكترونية العامة، وبعض قطاعات الإدارة العامة، جميعها تخضع للقانون بغض النظر عن حجمها، وكذلك المؤسسات التي تُعدّ المزود الوحيد لخدمة بالغة الأهمية للمجتمع أو التي قد يُحدث تعطيلها أثراً كبيراً. ولا يُغير تصنيف المؤسسة ككيان حيوي أو مهم مواعيد تقديم التقارير، بل يُغير فقط مستوى الرقابة وقيمة الغرامة القصوى.
التسجيل يسبق الإبلاغ
يجب على أي منظمة تندرج تحت مظلة قانون الأمن السيبراني (Cbw) تسجيل نفسها في سجل الكيانات الوطني الذي يحتفظ به المركز الوطني للأمن السيبراني، مع تحديد قطاعها، وبيانات الاتصال الخاصة بها للإبلاغ عن الحوادث، وأسماء نطاقات الإنترنت التي تقع ضمن مسؤوليتها. التسجيل ليس إجراءً شكليًا يمكن تأجيله حتى وقوع أول حادثة، بل هو الوسيلة التي يتعرف بها فريق الاستجابة لحوادث أمن الحاسوب (CSIRT) والجهة المشرفة على هويتك، ويفترض الإبلاغ عبر البوابة الإلكترونية وجودك في هذا السجل. يجب إبلاغ الجهات المعنية بأي تغييرات تطرأ على البيانات المسجلة.
إلى جانب التسجيل، يفرض القانون واجب العناية. يجب على الكيانات اتخاذ تدابير تقنية وتشغيلية وتنظيمية مناسبة ومتناسبة لمواجهة المخاطر التي تهدد شبكاتها وأنظمة معلوماتها، والتي تم تفصيلها في مرسوم الأمن السيبراني ( Cyberbeveiligingsbesluit ) واللوائح الوزارية. كما يضع القانون المسؤولية في أعلى الهرم الإداري: حيث تُقرّ الهيئة الإدارية تدابير إدارة المخاطر، وتتحمل مسؤولية الامتثال، ويجب عليها الخضوع لتدريب حول مخاطر الأمن السيبراني. تُعدّ هذه المساءلة أحد الاختلافات العملية مع قانون Wbni القديم، وهي مسألة حوكمة وليست مسألة تقنية معلومات. وهي تقع جنبًا إلى جنب مع الجانب الجنائي للأمن السيبراني، والذي تُشكّل ملاحظتنا حول قانون الجرائم الإلكترونية الثالث نقطة انطلاق له. ويُقدّم استعراضنا لأطر الامتثال التي يتعين على الشركات الهولندية مراعاتها سياقًا مناسبًا.
عندما يصبح الحادث قابلاً للإبلاغ
الشرط الأساسي هو وقوع حادثة جسيمة، وليس أي حادثة. تُعتبر الحادثة جسيمة إذا تسببت، أو كان من الممكن أن تتسبب، في تعطيل خطير للخدمات أو خسارة مالية للجهة المعنية، أو إذا أثرت، أو كان من الممكن أن تؤثر، على أشخاص طبيعيين أو اعتباريين آخرين بإلحاق ضرر مادي أو معنوي كبير بهم. يبدأ احتساب المدة من لحظة اكتشاف الحادثة، وليس من لحظة انتهاء التحقيق، لذا يجب اتخاذ القرار الأولي بناءً على معلومات غير مكتملة.

نظرًا لأن المعيار القانوني مفتوح، فإن العتبات والتوجيهات الخاصة بكل قطاع تُكمّله. عند تقييم الأهمية، تكمن الأسئلة المهمة في مدة انقطاع الخدمة وعدد المستفيدين، وما إذا تم الوصول إلى البيانات أو تعديلها دون إذن وفي أي فئات، وما إذا كانت الآثار تمتد إلى دول أعضاء أخرى، وما إذا كان الحادث يعطل الخدمات التي تقدمها لجهات أساسية أو مهمة أخرى، والمدة المتوقعة للتعافي. تُؤخذ الآثار المتتالية في الاعتبار بشكل مستقل: فمزود خدمة سحابية يتسبب اختراقه في تعطيل مستشفى، يُقدم تقريرًا بناءً على هذا التعطيل، وليس فقط بناءً على خسائره الخاصة.
إنّ الردّ الأمثل على وجود معيار مفتوح هو تحديد حدودك الخاصة قبل وقوع أيّ شيء. ويُعدّ معيار التصنيف الداخلي الموجز، المُطبّق باستمرار والمُسجّل، أداةً عمليةً ودليلاً على حسن النية في حال سأل المشرف لاحقاً عن سبب عدم الإبلاغ عن حادثةٍ مُحدّدة.
التقارير الثلاثة ومواعيد تسليمها
يتم الإبلاغ على مراحل. في غضون 24 ساعة من العلم بوقوع حادثة هامة، يتم تقديم إنذار مبكر، مع توضيح ما إذا كان يُشتبه في أن الحادثة ناجمة عن أعمال غير قانونية أو خبيثة، وما إذا كان من المحتمل أن يكون لها آثار عابرة للحدود. في غضون 72 ساعة، يتم تقديم إشعار بالحادثة، والذي يُحدّث الإنذار المبكر بتقييم أولي للحادثة، وشدتها، وتأثيرها، ومؤشرات الاختراق إن وجدت. في غضون شهر من إشعار الحادثة، يتم تقديم التقرير النهائي، والذي يتضمن وصفًا تفصيليًا للحادثة، وشدتها، وعواقبها، ونوع التهديد أو السبب الجذري، والتدابير التخفيفية المطبقة، والأثر العابر للحدود إن وجد.

إذا استمرّ الحادث عند انقضاء الشهر، تُقدّم تقريرًا مرحليًا، يليه التقرير النهائي في غضون شهر من معالجة الحادث. يُطبّق هذا النظام مهلتان أقصر: يُبلّغ مقدّمو خدمات الثقة عن أي حادث يؤثر على تقديم خدماتهم خلال 24 ساعة بدلًا من 72 ساعة. وفي حال أثّر حادثٌ كبير على متلقّي خدماتك، يجب عليك إبلاغهم بالحادث دون تأخير، وإذا اقتضت الضرورة، بالتدابير أو الحلول التي يمكنهم اتخاذها بأنفسهم.
من يتلقى تقريرك
تقوم بتقديم البلاغ عبر بوابة المركز الوطني للأمن السيبراني، ومن ثم يُحال الإخطار إلى فريق الاستجابة لحوادث أمن الحاسوب (CSIRT) المسؤول عن قطاعك، وإلى الجهة الرقابية التي تُشرف عليه. تُعدّ هذه النقطة الموحدة للدخول تبسيطًا مقصودًا، إذ لا يُضطرك إلى تحديد توزيع المسؤوليات تحت ضغط الوقت. يبقى الإشراف قطاعيًا. تشرف الهيئة الهولندية للبنية التحتية الرقمية ( RDI) على البنية التحتية الرقمية ومزودي الخدمات الرقمية ومعظم مؤسسات الحكومة المركزية؛ وتشرف هيئة التفتيش على البيئة والنقل (ILT) على هيئات المياه وقطاعات من النقل؛ أما قطاع الصحة فيقع على عاتق هيئة التفتيش على الصحة ورعاية الشباب (IGJ)؛ بينما يُشرف على القطاع المالي كلٌ من البنك المركزي الهولندي وهيئة الأسواق المالية الهولندية. يُعدّ تحديد الجهة الرقابية المسؤولة عن قطاعك، وتسجيل بيانات الاتصال بها في خطة الاستجابة للحوادث، عمليةً تستغرق خمس دقائق، ويستحيل إنجازها على أكمل وجه في الساعة الثالثة صباحًا.
في حال تداخل واجبات الإبلاغ الأخرى
نادرًا ما يُنشئ حادث واحد واجبًا واحدًا. عندما يتعلق الحادث ببيانات شخصية، يُطبّق نظام حماية البيانات العامة (GDPR) بالتوازي: يجب إخطار هيئة حماية البيانات الهولندية بأي خرق للبيانات الشخصية في غضون 72 ساعة من العلم به، إلا إذا كان من غير المرجح أن يُشكّل خطرًا على الأفراد، ويجب إبلاغ أصحاب البيانات أنفسهم عندما يكون الخطر على حقوقهم وحرياتهم مرتفعًا. هذا الالتزام مستقل عن قانون حماية البيانات، ويخضع لسلطة مختلفة، ويُقيّم وفقًا لمعيار مختلف، وعندما يقع الحادث لدى جهة معالجة البيانات، يُحدّد توزيع الأدوار في اتفاقية معالجة البيانات الجهة المسؤولة عن إخطار الجهة الأخرى، كما هو موضح في دليلنا الخاص بنظام حماية البيانات العامة .
تُعدّ المؤسسات المالية الاستثناء الرئيسي لنظام Cbw، وليست إضافةً إليه. يتضمن قانون المرونة التشغيلية الرقمية (DORA) قواعده الخاصة بإدارة مخاطر تكنولوجيا المعلومات والاتصالات، والإبلاغ عن الحوادث الكبرى المتعلقة بها إلى الجهة الرقابية المالية المختصة، وفي حال كانت هذه القواعد مكافئة على الأقل، فإنها تحل محل التزامات NIS2 المقابلة. ولذلك، يُبلغ البنك أو شركة التأمين عن أي حادث كبير في مجال تكنولوجيا المعلومات والاتصالات إلى بنك هولندا المركزي أو هيئة الأسواق المالية الهولندية بموجب قانون DORA، ويُسجل ترتيباته التعاقدية مع مزودي خدمات تكنولوجيا المعلومات والاتصالات من الأطراف الثالثة في سجل المعلومات الذي يشترطه قانون DORA؛ ولا يُكرر هذا الإبلاغ بموجب نظام Cbw. يتحمل مزودو شبكات وخدمات الاتصالات الإلكترونية واجبات إخطار خاصة بهم بشأن استمرارية العمل بموجب قانون الاتصالات، وتُبلغ المؤسسات المصنفة ككيانات حيوية عن حالات الانقطاع بموجب قانون Wwke. يُعدّ تحديد أي من هذه الواجبات ينطبق عليك، قبل وقوع أي حادث، أهم خطوة تحضيرية على الإطلاق.
ماذا يحدث إذا تأخرت عن الحضور أو لم تحضر على الإطلاق؟
يتمتع المشرفون بموجب توجيهات الرقابة المصرفية الهولندية (Cbw) بالصلاحيات الإدارية المعتادة ، بالإضافة إلى صلاحيات إضافية. إذ يمكنهم طلب المعلومات، وإصدار أوامر التدقيق، وإصدار تعليمات ملزمة، وفرض أوامر تخضع لغرامة مالية، وفرض غرامات إدارية. ويلزم توجيه NIS2 الدول الأعضاء بتوفير غرامات قصوى لا تقل عن عشرة ملايين يورو أو 2% من إجمالي الإيرادات السنوية العالمية للكيانات الأساسية، أيهما أعلى، ولا تقل عن سبعة ملايين يورو أو 1.4% للكيانات المهمة؛ وقد حُددت الحدود القصوى الهولندية في توجيهات الرقابة المصرفية الهولندية نفسها. وبالنسبة للكيانات الأساسية، يسمح التوجيه للمشرف، كحل أخير، بتعليق الشهادة أو الترخيص، ومنع أي فرد من ممارسة وظائف إدارية.
لا يقتصر الأمر على الجوانب الإدارية فحسب، بل إنّ أيّ حادثة تُصبح معروفة للعامة تُثير تساؤلات من العملاء والأطراف المتعاقدة، كما أنّ أيّ تقرير متأخر أو غير مكتمل يُضعف موقف المؤسسة في أيّ نزاع قد ينشأ. توضح مذكرتنا حول المسؤوليات القانونية للمديرين والشركات موقع هذه المسؤولية داخل المؤسسة.
بناء إجراء يصمد أمام حادث حقيقي
لا تلتزم المنظمات التي حددت مسبقًا المسؤوليات والمهام المحددة بـ ٢٤ و٧٢ ساعة إلا بالمواعيد النهائية المحددة. يتضمن الإجراء العملي تحديد الشخص المسؤول عن تقييم الحادث وفقًا لمعايير الإبلاغ، والشخص المسؤول عن الموافقة على الإخطار، والشخص المسؤول عن تقديمه، والشخص المسؤول عن التواصل مع الجهة المختصة، مع تعيين نائب لكل دور، لأن الحوادث لا تتقيد بساعات العمل الرسمية. ينبغي أن تتم عملية التقييم خلال الساعات الأولى من اكتشاف الحادث؛ ويجب صياغة الإنذار المبكر ومراجعته وحفظه خلال اليوم الأول.

تُحدث القوالب المُجهزة فرقًا جوهريًا بين الالتزام بالمهلة الزمنية المحددة بـ ٢٤ ساعة وتجاوزها. يتطلب قالب الإنذار المبكر وقت اكتشاف الحادث، ونوعه، والأنظمة المتأثرة، وما إذا كان يُشتبه في وجود نشاط ضار، وما إذا كانت هناك احتمالية لتأثيرات عابرة للحدود، بالإضافة إلى اسم جهة اتصال. يُضيف قالب الإبلاغ عن الحادث تقييمًا لخطورته، ونطاق تأثيره، وعدد المتلقين المتأثرين، ومؤشرات الاختراق، وخطوات الاحتواء المتخذة. أما قالب التقرير النهائي فيُغطي الجدول الزمني، والسبب الجذري، والتأثير الكامل، والتدابير المُتخذة. يُنصح بالاحتفاظ بهذه القوالب متاحة حتى في وضع عدم الاتصال بالإنترنت؛ فالحادث الذي يُعطل أنظمتك سيُعطل أيضًا موقع الويكي الذي تُخزن عليه. من المفيد تضمين مراجعة قانونية موجزة للمسودة في سير العمل، ومحامونا المتخصصون في تكنولوجيا المعلومات مُعتادون على القيام بذلك في غضون ساعة.
يستحق سجل الأطراف الثالثة في مجال تكنولوجيا المعلومات والاتصالات اهتمامًا خاصًا. ينشأ جزء كبير من الحوادث التي تستدعي الإبلاغ من أحد الموردين، ويجب أن يتضمن عقد الحوسبة السحابية أو عقد المورد، قبل وقوع الحادث، الالتزام التعاقدي بإبلاغكم فورًا، إلى جانب حقكم في الحصول على المعلومات التقنية اللازمة لإعداد تقريركم. هذه مسألة تتعلق بالمشتريات بقدر ما تتعلق بالأمن، وتندرج ضمن التزامات العناية الواجبة الأوسع نطاقًا التي تشمل سلسلة التوريد.
التدريب والحوكمة
الإجراءات المكتوبة وحدها لا تكفي. يحتاج الموظفون خارج فريق الأمن إلى إدراك طبيعة الحوادث المحتملة، ومعرفة من يتصلون به في أي وقت، وفهم أنه لا يجوز لهم التحقيق بمفردهم أو حذف أي شيء. يحتاج فريق الأمن إلى معرفة معايير التصنيف وسير العمل جيدًا بما يكفي لتطبيقها تحت الضغط، وهو ما يعني عمليًا التدرب عليها: تمرين محاكاة واقعي يُجري سيناريو من لحظة الكشف وحتى التقرير النهائي يكشف الثغرات التي تخفيها الإجراءات المكتوبة.
على مستوى مجلس الإدارة، يجعل قانون الأمن السيبراني مخاطر الأمن السيبراني بندًا أساسيًا لا عرضيًا. يُقرّ مجلس الإدارة تدابير إدارة المخاطر، ويجب تدريبه عليها؛ كما يجب أن يتلقى تقارير دورية عن الحوادث والتقارير المُقدّمة والردود الواردة من السلطات، ويُعيّن مسؤول تنفيذي مسؤول عن الامتثال للإبلاغ. تساعد ممارساتنا في مجال الامتثال التنظيمي المؤسسات على تطبيق هذه الحوكمة واختبارها قبل أن يقوم بذلك أي مشرف.
ماذا تفعل بعد ذلك
ثلاثة أمور تحدد مدى وفاء المؤسسة بواجباتها في الإبلاغ عن حوادث الأمن السيبراني: معرفة ما إذا كانت مشمولة بقانون الأمن السيبراني (Cbw) ومسجلة لدى المركز الوطني للأمن السيبراني (NCSC)، ووجود معيار مكتوب لما يُعتبر حادثًا خطيرًا، وتعيين شخص مُخوّل بتقديم إنذار مبكر خلال 24 ساعة في أي وقت. كل شيء آخر يتبع هذه الأمور الثلاثة. تحقق من التسجيل أولًا، لأنه الالتزام الوحيد الذي تأخرت المؤسسات التي لم تُسجّل فيه، وهو الأسهل على المشرف التحقق منه.
Law & More نقدم الاستشارات للمؤسسات بشأن نطاق قانون الأمن السيبراني، وصياغة إجراءات الإبلاغ عن الحوادث وبنود الموردين، والتعامل مع البلاغات والمراسلات الإشرافية اللاحقة. في حال تضمن الحادث بيانات شخصية، أو خللاً في سلسلة التوريد، أو نزاعاً تعاقدياً، يمكننا معالجة هذه الجوانب معاً بدلاً من معالجتها بشكل منفصل. إذا كنتم غير متأكدين مما إذا كانت مؤسستكم مشمولة بالقانون، فهذا هو السؤال الذي يجب حسمه أولاً، ويسعدنا الإجابة عليه.